Datensicherheit und Datenschutz gehören zum Themenbereich Prozess- und Produktionsdaten im Prüfungsbereich Methoden der Information, Kommunikation und Planung. Die beiden Begriffe werden oft verwechselt, meinen aber Verschiedenes: Datensicherheit schützt Daten und Systeme vor Verlust, Verfälschung und unbefugtem Zugriff. Datenschutz schützt Menschen davor, dass mit ihren persönlichen Daten falsch umgegangen wird.
Für Industriemeister ist das Thema doppelt wichtig. Du arbeitest selbst mit schützenswerten Daten, und du bist dafür verantwortlich, dass deine Mitarbeiter die Regeln kennen und einhalten.
📘 Auf einen Blick
| Merkmal | Information |
|---|---|
| Prüfungsteil | Fachrichtungsübergreifende Basisqualifikationen |
| Prüfungsbereich | Methoden der Information, Kommunikation und Planung (MIKP) |
| Themenbereich | Prozess- und Produktionsdaten |
| Thema | Datensicherheit, IT-Security (Rahmenplan 3.1.1) |
| Prüfungsrelevanz | ⭐⭐⭐⭐⭐ Sehr hoch |
| Datengrundlage | DIHK-Rahmenplan und Auswertung von 35 Originalprüfungen der IHK |
| Art der Prüfung | Beschreiben und Nennen: Schutzziele, Risiken, Maßnahmen |
| Lernziel laut Rahmenplan | Schutzmaßnahmen anwenden: technische, personelle und organisatorische |
| Empfohlene Lernpriorität | Sehr hoch |
| Vertiefung | Lernmodul in der KVM-Akademie (nach Veröffentlichung verfügbar) |
Warum sind Datensicherheit und Datenschutz wichtig?
Ein Betrieb ist heute von seinen IT-Systemen abhängig. Fällt der Server aus, lassen sich keine Aufträge buchen, keine Lieferscheine drucken und oft auch keine Maschinen mehr steuern. Werden Daten gestohlen oder verschlüsselt, drohen Stillstand, Kosten und ein Schaden für den Ruf.
Dazu kommt die rechtliche Seite. Wer mit Daten von Mitarbeitern, Kunden oder Lieferanten arbeitet, muss die Datenschutz-Grundverordnung und das Bundesdatenschutzgesetz einhalten. Verstöße können zu Bußgeldern und Schadensersatz führen.
Die meisten Sicherheitsvorfälle beginnen nicht mit Technik, sondern mit einem Menschen: einem geöffneten E-Mail-Anhang, einem weitergegebenen Passwort oder einem nicht gesperrten Bildschirm. Deshalb betrifft das Thema jede Führungskraft.
Einordnung innerhalb des Rahmenlehrplans
Basisqualifikation
└── Methoden der Information, Kommunikation und Planung
    └── 3.1 Prozess- und Produktionsdaten
        └── 3.1.1 Informationstechnologie
            └── Datensicherheit (IT-Security)
Der Rahmenplan führt die Datensicherheit als Teil der Informationstechnologie und verlangt, Schutzmaßnahmen anzuwenden. Genannt werden technische, personelle und organisatorische Maßnahmen. Der Datenschutz selbst wird im Prüfungsbereich Rechtsbewusstes Handeln vertieft. In MIKP-Aufgaben kommt er aber regelmäßig vor, sobald es um personenbezogene Daten geht.
Prüfungsrelevanz
⭐⭐⭐⭐⭐ Sehr hohe Prüfungsrelevanz
IT-Sicherheit und Datenschutz kamen in 8 der 13 Prüfungen seit 2020 vor, insgesamt in 18 von 35 ausgewerteten Prüfungen. Kommt das Thema, bringt es zwischen 4 und 20 Punkten.
In den ausgewerteten Prüfungen wurde zum Beispiel verlangt,
- die Schutzziele Verfügbarkeit, Integrität und Vertraulichkeit zu beschreiben,
- IT-Sicherheitsrisiken zu beschreiben,
- technische Maßnahmen zur Sicherung der Verfügbarkeit oder der Vertraulichkeit zu nennen,
- organisatorische Maßnahmen zum Datenschutz zu beschreiben,
- personenbezogene Daten von Mitarbeitern zu nennen,
- Aufgaben der IT-Administration zu beschreiben,
- Maßnahmen zu beschreiben, mit denen Beschäftigte für sicheres Arbeiten sensibilisiert werden.
Die Fragen folgen fast immer dem Muster „Beschreiben Sie drei …“ oder „Nennen Sie vier …“. Wer Listen gelernt hat, kann hier sicher punkten.
Was lernst du auf dieser Seite?
Nach dem Lesen dieser Seite kannst du:
- Datensicherheit und Datenschutz unterscheiden,
- die drei Schutzziele beschreiben,
- typische IT-Sicherheitsrisiken beschreiben,
- technische, organisatorische und personelle Maßnahmen zuordnen,
- Maßnahmen zur Verfügbarkeit und zur Vertraulichkeit nennen,
- personenbezogene Daten erkennen und die Grundsätze des Datenschutzes nennen,
- beschreiben, wie Mitarbeiter für IT-Sicherheit sensibilisiert werden.
Datensicherheit und Datenschutz: der Unterschied
| Datensicherheit | Datenschutz | |
|---|---|---|
| Was wird geschützt? | Daten und IT-Systeme | Menschen und ihr Recht an den eigenen Daten |
| Welche Daten? | alle Daten des Unternehmens | personenbezogene Daten |
| Wovor? | Verlust, Verfälschung, Ausfall, unbefugter Zugriff | unzulässiges Erheben, Speichern, Auswerten und Weitergeben |
| Grundlage | Sicherheitskonzept des Unternehmens, Normen und Standards | Datenschutz-Grundverordnung (DSGVO), Bundesdatenschutzgesetz (BDSG) |
| Beispiel | tägliche Datensicherung | Einsicht in die Personalakte nur für Berechtigte |
Beides hängt zusammen: Ohne Datensicherheit ist Datenschutz nicht möglich. Eine verschlüsselte Festplatte dient der Sicherheit und schützt zugleich die Personaldaten darauf.
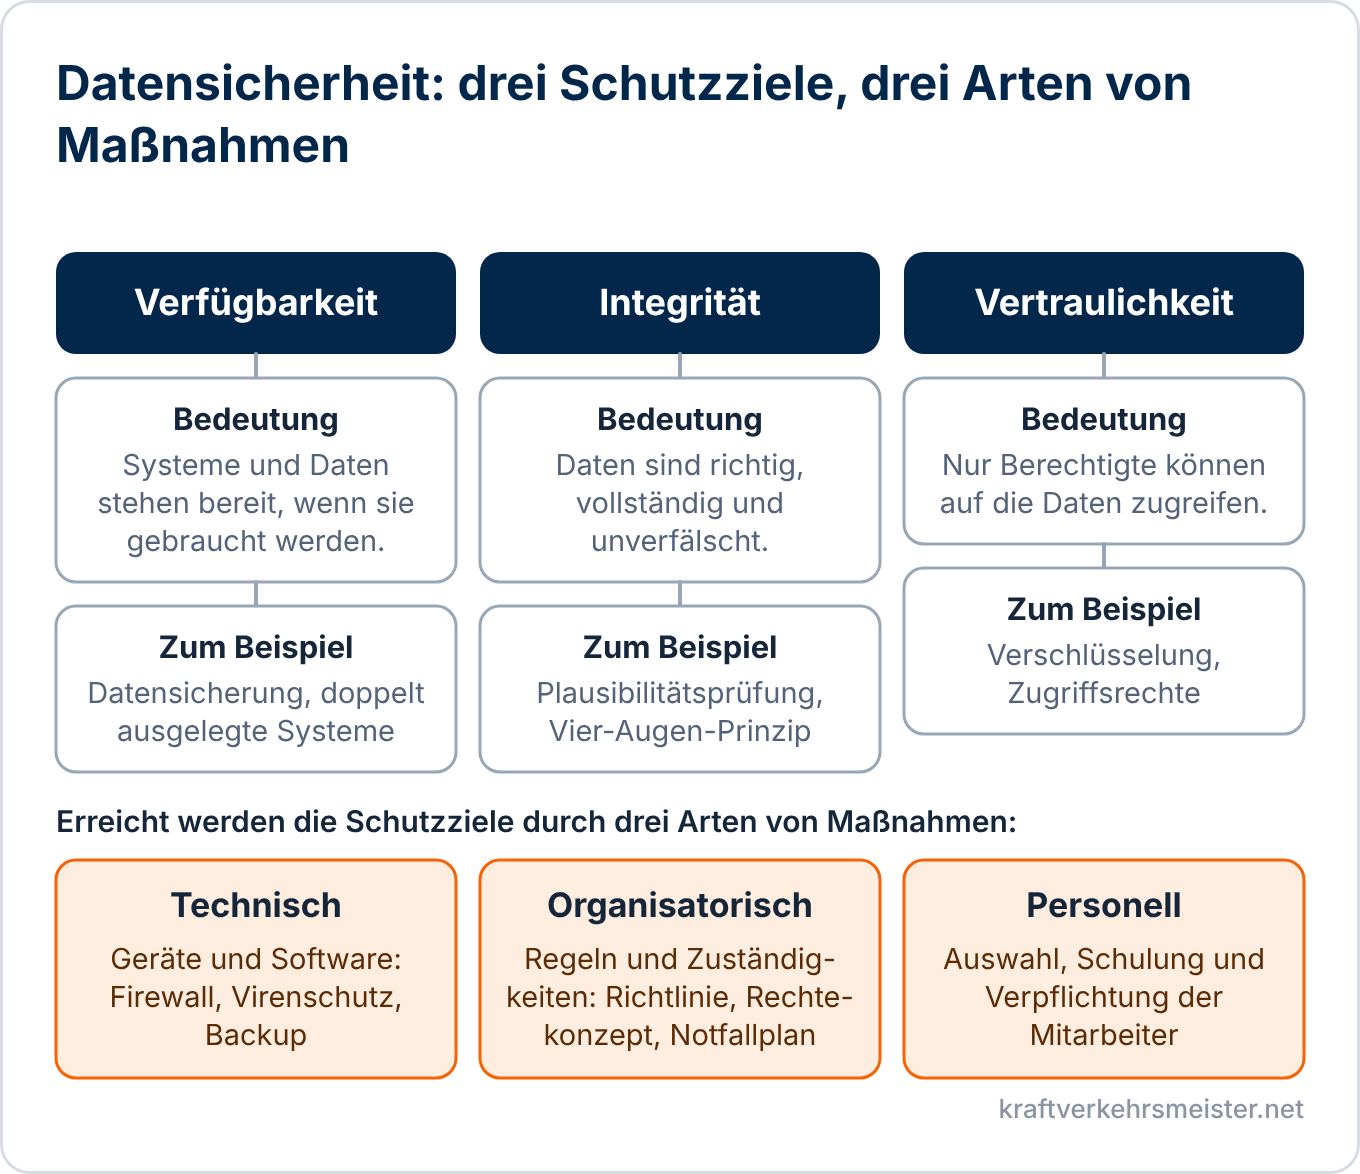
Die drei Schutzziele der Datensicherheit
| Schutzziel | Bedeutung | Beispiel für eine Verletzung |
|---|---|---|
| Verfügbarkeit | Systeme und Daten stehen zur Verfügung, wenn sie gebraucht werden. | Der Server fällt aus, die Fertigung kann keine Aufträge abrufen. |
| Integrität | Daten sind richtig, vollständig und unverfälscht. | Eine Stückliste wird versehentlich überschrieben. |
| Vertraulichkeit | Nur berechtigte Personen können auf die Daten zugreifen. | Ein Unbefugter liest Lohndaten. |
Diese drei Begriffe solltest du auswendig können und jeweils in einem Satz erklären.
IT-Sicherheitsrisiken
Gefahren kommen von außen und von innen. Typische Risiken sind:
- Schadprogramme: Viren, Trojaner und andere Schadsoftware stören Server, Netzwerke oder Endgeräte.
- Erpressung: Über manipulierte E-Mails gelangt Schadsoftware ins Netz, verschlüsselt Daten und gibt sie erst gegen Lösegeld frei.
- Angriffe auf das Netzwerk: Ziel ist Sabotage oder das Ausspähen von Betriebsgeheimnissen.
- Abgefangene oder manipulierte Kommunikation: zum Beispiel beim Datenaustausch mit Geschäftspartnern oder Cloud-Diensten.
- Veraltete Software: Systeme ohne aktuelle Updates haben bekannte Sicherheitslücken.
- Fehler von Beschäftigten: aus Unkenntnis oder Nachlässigkeit werden Daten gelöscht, Passwörter weitergegeben oder verdächtige Anhänge geöffnet.
- Technische Ausfälle und äußere Einflüsse: defekte Festplatten, Stromausfall, Feuer oder Wasser.
Ursachen im eigenen Unternehmen
Oft liegt die Ursache für einen Ausfall im Betrieb selbst:
- Es fehlen Richtlinien und Arbeitsanweisungen zur IT-Sicherheit.
- Für IT-Sicherheit stehen zu wenig Personal und Geld bereit.
- Updates werden nicht oder zu spät eingespielt.
- Es gibt keinen fachkundigen Support.
- Die Mitarbeiter sind nicht geschult.
Schutzmaßnahmen: technisch, organisatorisch, personell
Der Rahmenplan unterscheidet drei Arten von Maßnahmen. In der Prüfung wird oft ausdrücklich nach einer bestimmten Art gefragt. Lies die Aufgabe deshalb genau.
| Art | Bedeutung | Beispiele |
|---|---|---|
| Technische Maßnahmen | Schutz durch Geräte und Software | Firewall, Virenschutz, Verschlüsselung, Datensicherung, unterbrechungsfreie Stromversorgung, Zutrittskontrolle zum Serverraum |
| Organisatorische Maßnahmen | Schutz durch Regeln und Zuständigkeiten | Sicherheitsrichtlinie, Konzept für Zugriffsrechte, Wartungsverträge, Notfallplan, Vier-Augen-Prinzip, Audits |
| Personelle Maßnahmen | Schutz durch Auswahl, Schulung und Verpflichtung der Mitarbeiter | Unterweisungen, Schulungen, Verpflichtung auf Vertraulichkeit, klare Vertretungsregeln |
Maßnahmen für die Verfügbarkeit
- regelmäßige Datensicherung (Backup) in mehreren Stufen, auch an einem zweiten Ort,
- doppelt ausgelegte zentrale Systeme (Redundanz), zum Beispiel gespiegelte Festplatten oder ein zweiter Server,
- unterbrechungsfreie Stromversorgung,
- Wartungsverträge mit festen Reaktionszeiten,
- regelmäßige Updates von System- und Anwendungssoftware,
- Schutz vor Schadsoftware durch Virenschutz und Firewall,
- ein Notfallplan, der regelt, wer im Störfall was tut.
Maßnahmen für die Vertraulichkeit
- Verschlüsselung gespeicherter Daten,
- verschlüsselte Übertragung, zum Beispiel über ein VPN,
- Firewall und Aufteilung des Netzwerks in Sicherheitszonen,
- Zugriffsrechte nach Aufgaben, Gruppen und Rollen,
- sichere Anmeldung der Benutzer,
- Zutrittskontrolle zu Räumen mit Servern und Akten,
- Bildschirmsperre und sichere Entsorgung von Datenträgern.
Maßnahmen für die Integrität
- Plausibilitätsprüfungen bei der Eingabe,
- Schreibrechte nur für die Personen, die sie brauchen,
- Protokollierung von Änderungen,
- Prüfsummen und digitale Signaturen,
- Vier-Augen-Prinzip bei wichtigen Änderungen.
Zugriffsschutz: Autorisierung und Authentifizierung
Zwei Begriffe werden häufig verwechselt:
- Autorisierung legt fest, was jemand darf. Der Mitarbeiter erhält die Rechte, die er für seine Aufgabe braucht, nicht mehr.
- Authentifizierung prüft, ob jemand der ist, für den er sich ausgibt.
Möglichkeiten der Authentifizierung:
- Wissen: Passwort oder PIN,
- Besitz: Chipkarte, Transponder oder Smartphone mit App,
- Biometrie: Fingerabdruck oder Gesichtserkennung.
Besonders sicher ist die Kombination aus zwei Merkmalen, zum Beispiel Chipkarte und PIN. Man spricht dann von Zwei-Faktor-Authentifizierung.
Aufgaben der IT-Administration
Die IT-Administration ist technisch und organisatorisch für die Datensicherheit verantwortlich. Zu ihren Aufgaben gehört es,
- an Leitlinien und Richtlinien zur IT-Sicherheit mitzuwirken,
- die IT-Infrastruktur sicher aufzubauen,
- ein Konzept für Zugriffsrechte zu erstellen und die Rechte zu verwalten,
- Risiken zu analysieren und Schwachstellen zu finden,
- Hard- und Software aktuell zu halten,
- Datensicherungen durchzuführen und die Wiederherstellung zu testen,
- Meldungen der Beschäftigten zu bearbeiten.
Mitarbeiter für IT-Sicherheit sensibilisieren
Technik allein reicht nicht. Die Beschäftigten müssen Gefahren erkennen und richtig reagieren. Als Industriemeister kannst du dazu beitragen:
- Schulungen und Unterweisungen: regelmäßig, mit Beispielen aus dem eigenen Betrieb.
- Tests: Kenntnisse abfragen und die Teilnahme dokumentieren.
- Test-Mails: präparierte Nachrichten zeigen, wer auf einen Trick hereinfällt.
- Schriftliche Verpflichtung: Wer Zugriffsrechte erhält, unterschreibt die Regeln dazu.
- Beispiele: Vorfälle aus anderen Unternehmen zeigen, was auf dem Spiel steht. Gutes Verhalten im eigenen Betrieb wird anerkannt.
- Vorbild: Du hältst dich selbst an die Regeln und erklärst, warum es sie gibt.
Datenschutz: personenbezogene Daten
Personenbezogene Daten sind alle Informationen, die sich auf einen bestimmten oder bestimmbaren Menschen beziehen. Im Betrieb sind das zum Beispiel:
- Name, Anschrift, Geburtsdatum,
- Telefonnummer und E-Mail-Adresse,
- Bankverbindung, Steuerklasse, Angaben zur Sozialversicherung,
- Arbeitszeiten, Fehlzeiten und Krankmeldungen,
- Beurteilungen und Leistungsdaten,
- Fotos und Videoaufnahmen.
Besonders geschützt sind unter anderem Gesundheitsdaten.
Grundsätze des Datenschutzes
- Rechtmäßigkeit: Daten dürfen nur verarbeitet werden, wenn ein Gesetz es erlaubt oder der Betroffene eingewilligt hat.
- Zweckbindung: Daten werden nur für den Zweck genutzt, für den sie erhoben wurden.
- Datenminimierung: Es werden nur die Daten erhoben, die wirklich gebraucht werden.
- Richtigkeit: Falsche Daten werden berichtigt.
- Speicherbegrenzung: Daten werden gelöscht, wenn sie nicht mehr gebraucht werden.
- Integrität und Vertraulichkeit: Die Daten werden angemessen gesichert.
Betroffene haben Rechte, zum Beispiel auf Auskunft, Berichtigung und Löschung.
Organisatorische Maßnahmen zum Datenschutz
- Mitarbeiter für den Umgang mit sensiblen Daten ausdrücklich autorisieren,
- Zugriffsrechte sorgfältig und nur im nötigen Umfang vergeben,
- berechtigte Mitarbeiter auf die Vertraulichkeit verpflichten,
- eine geschützte Arbeitsumgebung einrichten, zum Beispiel ein abschließbares Büro,
- regelmäßig zum Datenschutz belehren,
- einen Datenschutzbeauftragten benennen,
- Löschfristen festlegen und einhalten.
Einen Datenschutzbeauftragten muss ein Unternehmen nach dem Bundesdatenschutzgesetz benennen, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind.
Führt der Betrieb technische Einrichtungen ein, mit denen sich Verhalten oder Leistung der Mitarbeiter überwachen lassen, bestimmt der Betriebsrat mit. Das gilt zum Beispiel für eine elektronische Zeiterfassung.
Praxisbeispiel
Ein Unternehmen führt eine digitale Zeiterfassung ein. Die Mitarbeiter buchen Kommen und Gehen mit einem Transponder am Terminal.
Der Industriemeister klärt mit der IT-Abteilung die Regeln für seinen Bereich:
- Die Zeitdaten liegen verschlüsselt auf dem Server und werden täglich gesichert.
- Jeder Mitarbeiter sieht nur seine eigenen Zeiten. Der Industriemeister sieht die Zeiten seiner Abteilung, die Personalabteilung alle.
- Wer Zugriff auf die Auswertungen hat, wurde auf die Vertraulichkeit verpflichtet.
- Der Betriebsrat wurde vor der Einführung beteiligt, eine Betriebsvereinbarung regelt die Auswertung.
- In einer Unterweisung erklärt der Industriemeister, warum niemand mit dem Transponder eines Kollegen buchen darf.
So werden Verfügbarkeit, Integrität und Vertraulichkeit gesichert und zugleich die Regeln des Datenschutzes eingehalten.
Typische Prüfungsfragen
In den IHK-Prüfungen können beispielsweise folgende Anforderungen auftreten:
- Beschreiben Sie die Schutzziele Verfügbarkeit, Integrität und Vertraulichkeit.
- Beschreiben Sie fünf IT-Sicherheitsrisiken.
- Nennen Sie vier technische Maßnahmen, mit denen die Vertraulichkeit von Daten gesichert wird.
- Beschreiben Sie technische und organisatorische Maßnahmen für eine hohe Verfügbarkeit der Daten.
- Nennen Sie personenbezogene Daten von Mitarbeitern.
- Beschreiben Sie organisatorische Maßnahmen zur Einhaltung des Datenschutzes.
- Beschreiben Sie Möglichkeiten der Authentifizierung.
- Beschreiben Sie Aufgaben der IT-Administration.
- Beschreiben Sie Maßnahmen, mit denen Beschäftigte für IT-Sicherheit sensibilisiert werden.
Verwandte Themen
Datensicherheit und Datenschutz gehören zum Themenbereich Prozess- und Produktionsdaten.
Weitere Themen dieses Themenbereichs
- Informationstechnologie im Betrieb
- Lastenheft und Pflichtenheft
- Datenerfassung und Datenverarbeitung
- Betriebssysteme und Software
- Diagramme interpretieren
Rechtsgrundlage
Die sechs Qualifikationsinhalte des Prüfungsbereichs stehen in der Prüfungsverordnung, für Geprüfte Meister für Kraftverkehr zum Beispiel in § 4 Absatz 4.
Prüfungsverordnung Geprüfter Meister für Kraftverkehr, § 4 (Gesetze im Internet)
Bundesdatenschutzgesetz (BDSG) im Wortlaut
Bundesamt für Sicherheit in der Informationstechnik (BSI)
Fazit
Datensicherheit schützt Daten und Systeme, Datenschutz schützt Menschen. Die drei Schutzziele heißen Verfügbarkeit, Integrität und Vertraulichkeit. Erreicht werden sie durch technische, organisatorische und personelle Maßnahmen.
Für die Prüfung brauchst du vor allem sichere Listen: Risiken, Maßnahmen je Schutzziel, personenbezogene Daten und organisatorische Maßnahmen zum Datenschutz. Achte darauf, welche Art von Maßnahme die Aufgabe verlangt.